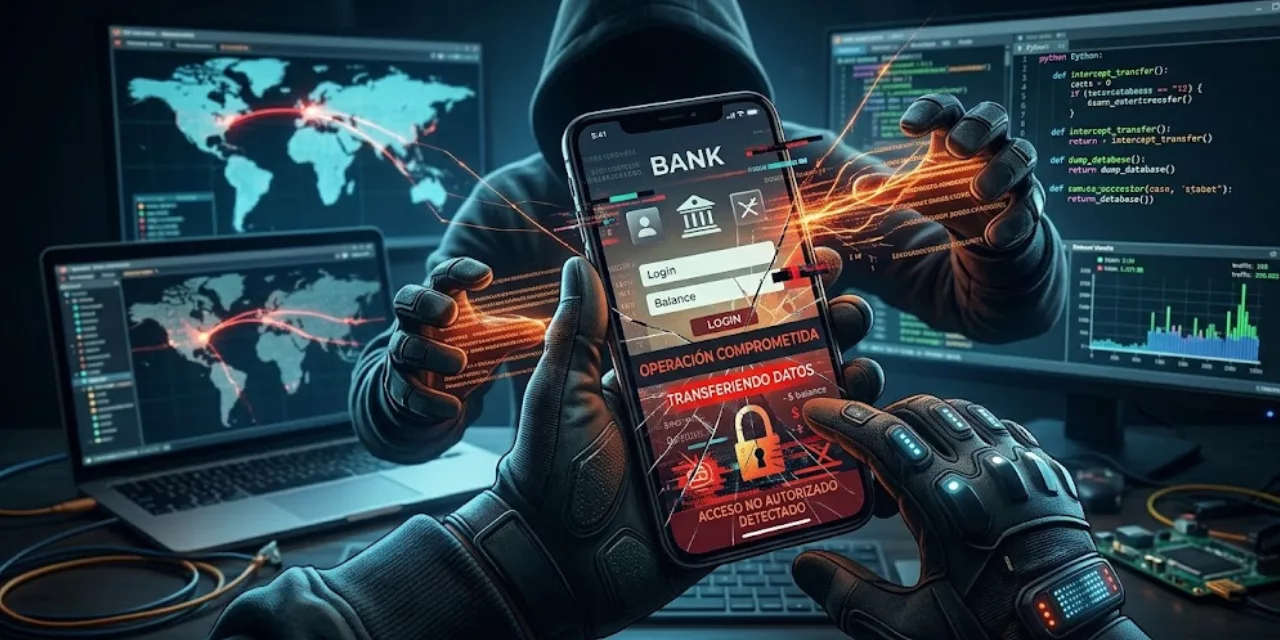
Un nuevo método de fraude cibernético en México está evadiendo los mecanismos tradicionales de seguridad en aplicaciones bancarias, incluyendo contraseñas, códigos de verificación vía SMS y reconocimiento biométrico. A diferencia del phishing tradicional, este ataque altera directamente el código y el funcionamiento interno de las herramientas financieras sin requerir enlaces maliciosos o descargas adicionales.
¿Cómo vulneran los criminales las aplicaciones bancarias?
Según Mario Barrera, director comercial de la empresa especializada en seguridad digital Nubatech, los ciberdelincuentes aprovechan fallas de software para intervenir transacciones y alterar pagos automáticos sin que el usuario lo note.
«Las medidas como el doble factor de autenticación y la biometría ayudan a proteger el acceso, pero no sustituyen los mecanismos diseñados para detectar manipulaciones en la propia aplicación», explicó Barrera.
Herramientas empleadas en la manipulación de código
Los atacantes recurren a softwares de depuración que poseen usos legítimos en el desarrollo de aplicaciones, pero que al ser malutilizados permiten vulnerar plataformas bancarias:
- Frida: Plataforma de instrumentación dinámica empleada para inyectar código en la memoria de la app.
- Objection: Herramienta diseñada para explorar vulnerabilidades en sistemas operativos móviles.
- Xposed y LSPosed: Frameworks que modifican el comportamiento del sistema y permiten alterar funciones del software original.
blockquote>»Los atacantes pueden intentar insertar código malicioso para evadir algunas medidas de seguridad, robar credenciales o alterar funciones como las transacciones y los pagos automáticos», advirtió Mario Barrera, director comercial de Nubatech.
Capas de protección necesarias para frenar el ciberataque
Para mitigar este riesgo, los especialistas señalan que las instituciones financieras requieren implementar capas avanzadas de ciberseguridad:
- Verificación de integridad: Sistema que valida si la aplicación sufrió modificaciones no autorizadas.
- Mecanismos anti-debug y anti-tampering: Detectan intentos de depuración y alteración del código en tiempo real.
- Protección contra instrumentación: Bloquea la interacción con software como Frida o Xposed.
- Almacenamiento seguro de claves: Resguarda tokens e información confidencial de autenticación.
- Monitoreo en tiempo real: Identifica comportamientos inusuales durante la navegación del cliente.
¿Cómo proteger tu celular y tus cuentas bancarias?
Se recomienda a los usuarios descargar únicamente aplicaciones oficiales desde Google Play o App Store, mantener el sistema operativo actualizado y evitar realizar jailbreak o root en el teléfono, ya que estas prácticas desactivan las defensas nativas del dispositivo.
¿Has detectado alguna actividad inusual o falla extraña al ingresar a tu aplicación bancaria? Déjanos tus comentarios y comparte esta información para prevenir fraudes.